Sécurité et conformité de Lokalise pour les équipes d’entreprises
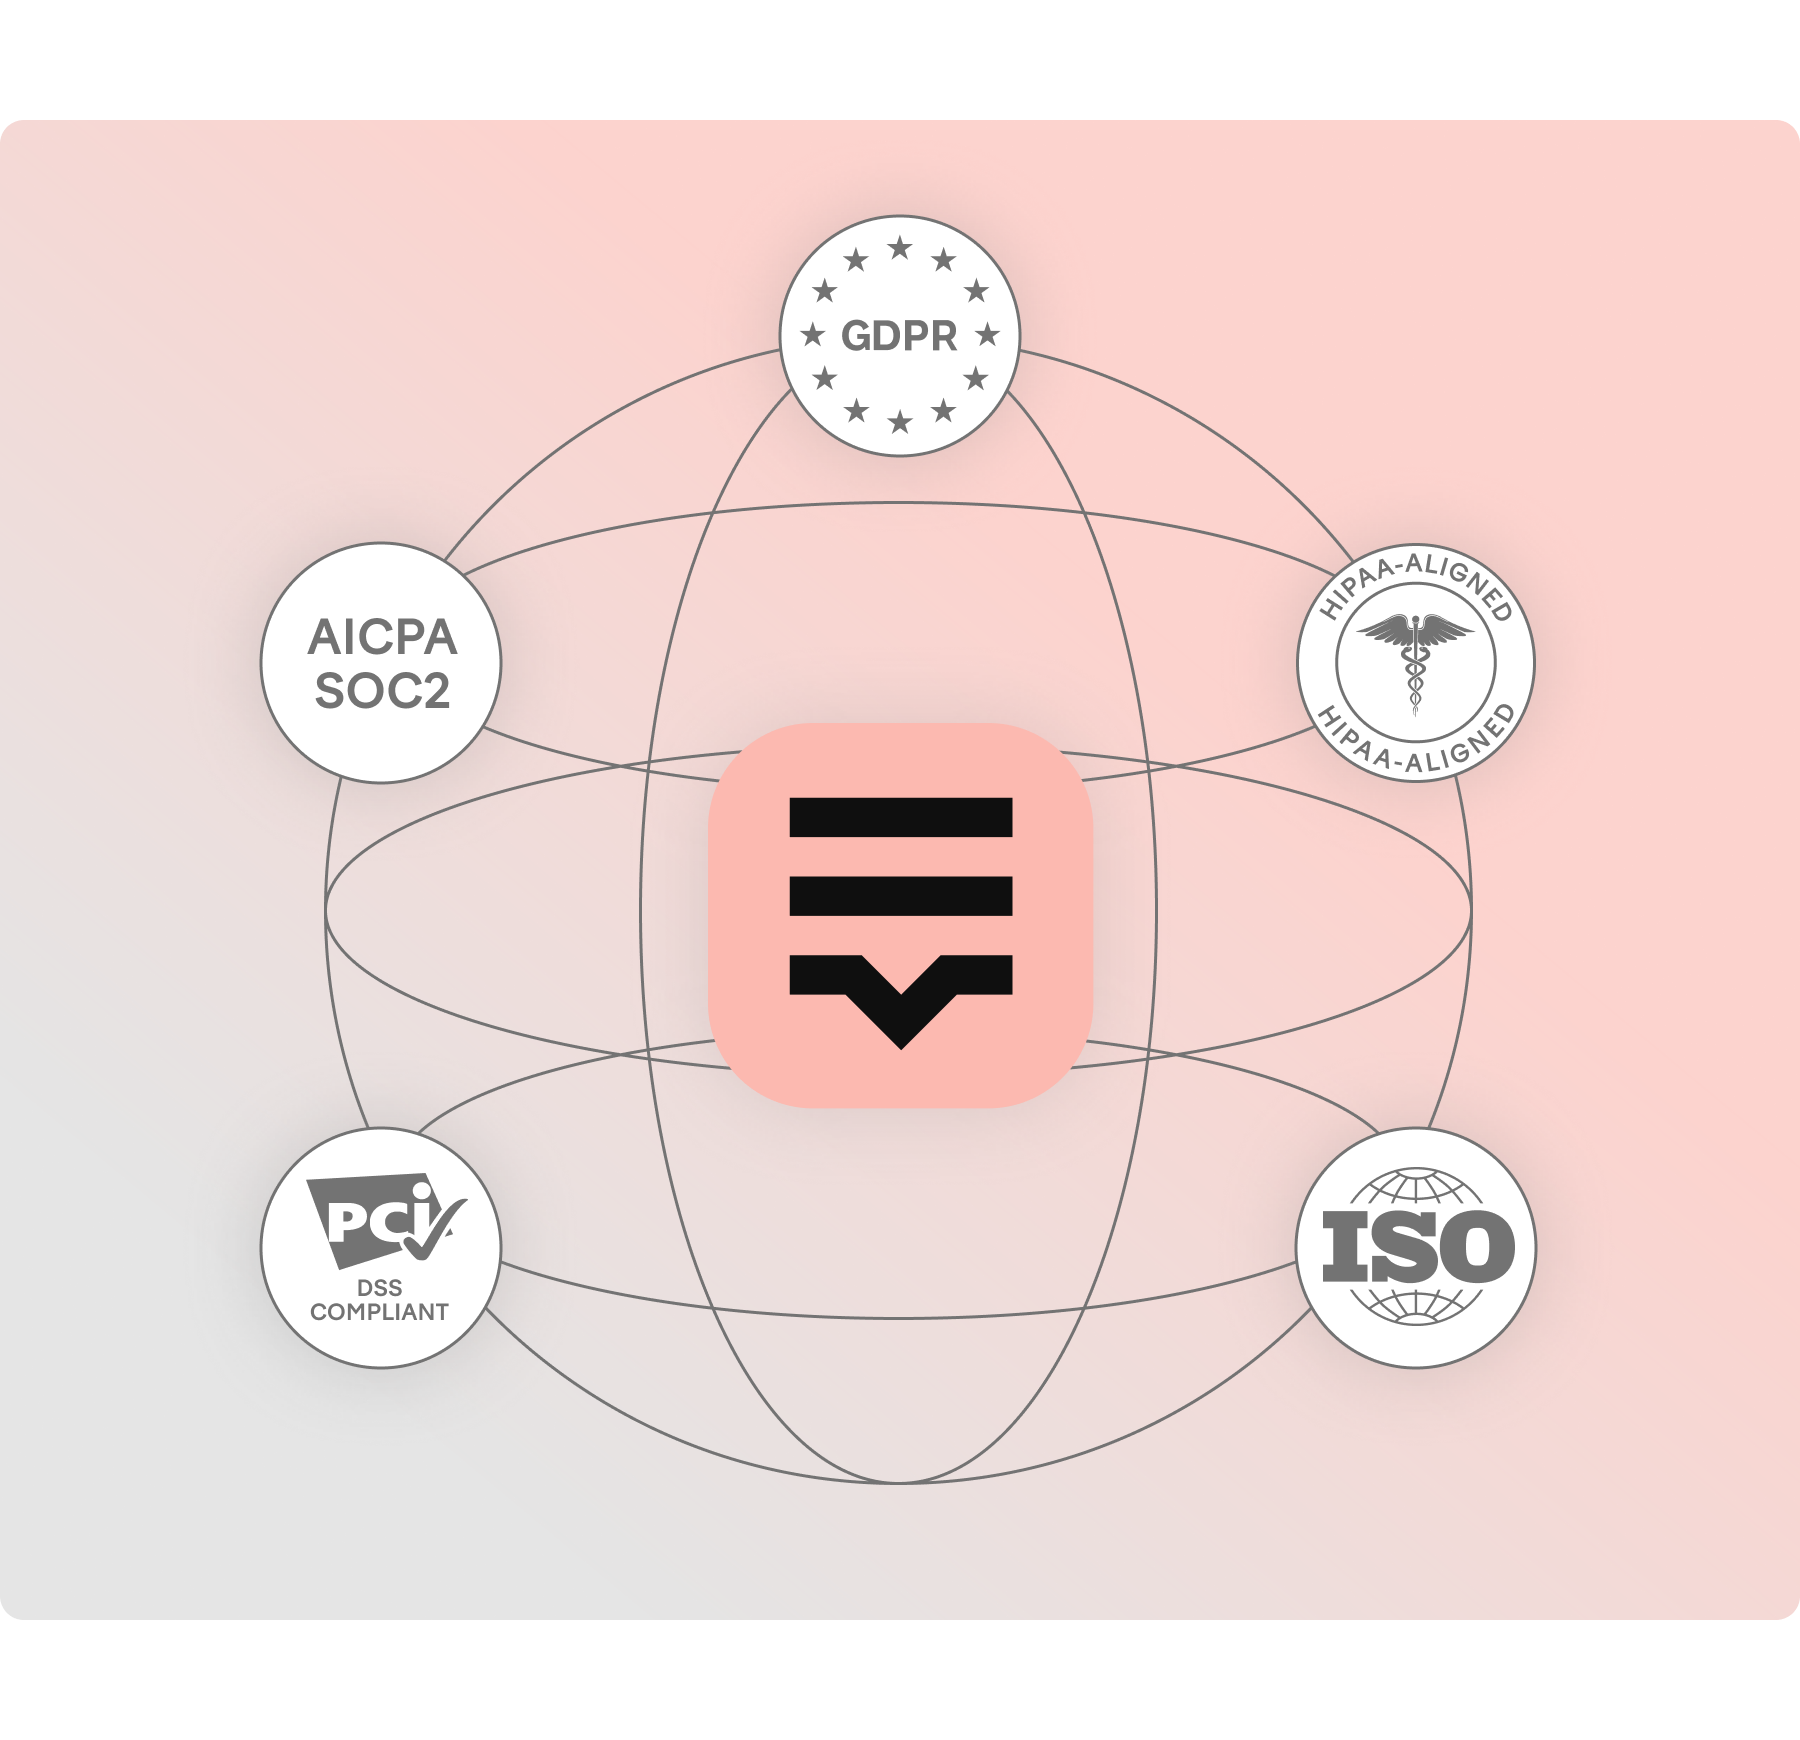
Lokalise détient les certifications SOC 2 Type II, ISO 27001 et ISO 27017, et traite les données clients sur une infrastructure AWS située dans l’UE. Les équipes effectuent des contrôles de sécurité et les pratiques sont validées en continu chaque année par un audit SOC 2 Type II. Des entreprises issues des secteurs de la santé, de la finance et d'autres marchés fortement réglementés s'appuient sur Lokalise (SSO/SAML, RBAC, journaux d'audit) pour valider leurs exigences d'audit et d'achats.
Adopté par plus d’un million d’utilisateurs dans plus de 3 000 entreprises. 10 % des entreprises mondiales du Fortune 500 gèrent leur localisation avec Lokalise.





Lokalise détient les certifications et normes de conformité suivantes
SOC 2 Type II
Les contrôles et pratiques de sécurité de Lokalise sont validés en continu chaque année par un audit SOC 2 Type II. Le rapport SOC 2 Type II certifie la conformité de Lokalise aux critères des services de confiance de l’AICPA en matière de sécurité, de disponibilité et de confidentialité.
ISO 27001 et ISO 27017
Lokalise détient la certification ISO/CEI 27001 dédiée à la gestion de la sécurité de l’information et la certification ISO/CEI 27017 dédiée aux fournisseurs de services basés sur le cloud, toutes deux depuis novembre 2020. Lokalise conserve ses certifications ISO 27001 et ISO 27017.
Conformité HIPAA
Aucun TMS basé sur le cloud ne peut obtenir de certification HIPAA officielle. Lokalise a conçu son programme de sécurité et de gestion des risques en fonction des exigences HIPAA grâce à sa certification SOC 2 Type II. Les clients soumis aux réglementations HIPAA (statuts Covered Entity ou Business Associate) peuvent utiliser la plateforme en toute conformité.
RGPD
Lokalise a désigné un responsable de la protection des données pour surveiller la conformité au RGPD. Les demandes relatives aux droits des personnes concernées peuvent être envoyées à privacy@lokalise.com.
PCI DSS
Lokalise ne détient pas de certification émise par le PCI DSS. Lokalise utilise Stripe pour les paiements, un service de traitement des paiements certifié par le PCI DSS. Lokalise ne conserve aucune donnée liée aux cartes bancaires ou aux transactions financières sur ses serveurs.
SOC 2 Type II
Les contrôles et pratiques de sécurité de Lokalise sont validés en continu chaque année par un audit SOC 2 Type II. Le rapport SOC 2 Type II certifie la conformité de Lokalise aux critères des services de confiance de l’AICPA en matière de sécurité, de disponibilité et de confidentialité.
ISO 27001 et ISO 27017
Lokalise détient la certification ISO/CEI 27001 dédiée à la gestion de la sécurité de l’information et la certification ISO/CEI 27017 dédiée aux fournisseurs de services basés sur le cloud, toutes deux depuis novembre 2020. Lokalise conserve ses certifications ISO 27001 et ISO 27017.
Conformité HIPAA
Aucun TMS basé sur le cloud ne peut obtenir de certification HIPAA officielle. Lokalise a conçu son programme de sécurité et de gestion des risques en fonction des exigences HIPAA grâce à sa certification SOC 2 Type II. Les clients soumis aux réglementations HIPAA (statuts Covered Entity ou Business Associate) peuvent utiliser la plateforme en toute conformité.
RGPD
Lokalise a désigné un responsable de la protection des données pour surveiller la conformité au RGPD. Les demandes relatives aux droits des personnes concernées peuvent être envoyées à privacy@lokalise.com.
PCI DSS
Lokalise ne détient pas de certification émise par le PCI DSS. Lokalise utilise Stripe pour les paiements, un service de traitement des paiements certifié par le PCI DSS. Lokalise ne conserve aucune donnée liée aux cartes bancaires ou aux transactions financières sur ses serveurs.
Contrôles pour les accès d’entreprise
Lokalise gère les besoins en contrôle d’accès pour les équipes de sécurité d’entreprise.
Authentification unique (SSO) et SAML 2.0
Lokalise prend en charge l’authentification unique avec SAML pour les équipes d’entreprises. Le SSO permet de gérer l’authentification des utilisateurs de manière centralisée, afin que l’accès à Lokalise soit régi par le fournisseur d’identité actuel de l’entreprise. Parmi les fournisseurs d’identité pris en charge, vous retrouverez Google, Microsoft Azure AD, Okta, OneLogin, Keycloak, PingFederate et PingIdentity (tous via SAML). Le SSO/SAML est disponible avec le forfait Enterprise.
Contrôle d’accès basé sur les rôles (RBAC)
Lokalise utilise une architecture de sécurité basée sur les rôles. Les rôles et les autorisations des utilisateurs sont configurés au niveau de l’équipe et du projet, de sorte que chaque membre n’accède qu’au contenu et aux fonctions qu’il ou elle est autorisé(e) à consulter.
Authentification à deux facteurs (2FA)
Les utilisateurs peuvent activer l’authentification à deux facteurs sur leurs comptes individuels. Les politiques de mot de passe et l’application de mots de passe sécurisés peuvent être configurées par les administrateurs.
Journaux d’audit de l’application
Lokalise tient un journal d’audit détaillé de l’application qui enregistre toutes les activités effectuées dans le système. Les journaux d'audit sont consultables directement depuis l'interface web (GUI) et exportables au format CSV. Les données des journaux d’audit sont conservées pendant 12 mois.
Contrôles d’accès à l’API
L’accès à l’API nécessite une authentification par jeton et utilise le même modèle de RBAC que l’interface web. La portée (scope) des jetons d'accès API est strictement restreinte par rôle et révocable à tout moment.
Hébergement des données et souveraineté
Hébergement des données et souveraineté
Lokalise traite et stocke les données clients sur l’infrastructure Amazon Web Services au sein de l’UE. Les centres de données AWS utilisés par Lokalise détiennent la certification ISO 27001. Les données clients ne sont jamais traitées ni stockées en dehors de l’UE par Lokalise.
Les déploiements sur site et en cloud privé ne sont pas pris en charge. Lokalise fait appel à des sous-traitants susceptibles d’accéder aux données clients, et les fonctionnalités de traduction IA sont traitées par des fournisseurs de services IA tiers.
Sécurité physique
Lokalise utilise des centres de données certifiés ISO 27001. Les questions liées au contrôle d’accès physique sont gérées par les fournisseurs de centres de données.
Sécurité de l’application
Points d’entrée
Lokalise est une plateforme de localisation et de traduction en ligne permettant d’adapter les applications mobiles, les sites Web, les jeux et autres contenus numériques pour les marchés internationaux et en plusieurs langues. Lokalise a été conçue comme une alternative aux outils obsolètes et coûteux, avec un accent particulier sur l’automatisation du contenu et les intégrations, afin de mettre fin au nombre ingérable d’e-mails, de feuilles de calcul et de questions sans réponse.
- Lokalise Cloud App (app.lokalise.com) est le principal point d’entrée de l’interface utilisateur pour nos clients. Elle se connecte à un serveur hébergé sur l’infrastructure AWS et bénéficie d’une haute disponibilité en étant configurée dans plusieurs zones.
- Lokalise API (api.lokalise.com) est le point d’entrée pour les appels d’API externes. Elle est hébergée sur le cloud AWS et fonctionne dans une configuration haute disponibilité.
- Lokalise Worker Server traite la file d'attente des tâches internes et les jobs cron planifiés.. Il est hébergé sur AWS (architecture haute disponibilité en cours de déploiement).
Déploiement instantané des mises à jour de traduction
Lokalise utilise une architecture de sécurité basée sur les rôles et nécessite que les utilisateurs du système soient identifiés et authentifiés avant d’accéder à toute ressource du système.
Les différents rôles d’utilisateur et droits d’accès sont consignés sur cette page : Équipes et rôles.
Lokalise propose plusieurs méthodes d’authentification des utilisateurs :
- Comptes utilisateur locaux : Les utilisateurs peuvent s’inscrire avec une adresse e-mail valide et définir leur mot de passe. Les utilisateurs peuvent également activer l’authentification à deux facteurs. Les administrateurs peuvent appliquer des règles de complexité strictes et définir la politique d'expiration des mots de passe : Configuration de mots de passe sécurisés
- Comptes existants : Les utilisateurs peuvent également utiliser leurs comptes Github, Google et Microsoft existants pour accéder au système grâce à la fonctionnalité d’authentification unique.
- Authentification unique : Il est également possible d’utiliser SAML pour l’authentification unique en entreprise.
Pour plus d’informations sur la gestion des équipes, des utilisateurs et des rôles, consultez notre documentation : Gérer les équipes, les utilisateurs et les groupes.
Paiements sécurisés
Lokalise ne conserve, traite ou partage aucune donnée liée aux cartes bancaires ou aux transactions financières sur sa plateforme. Tous les paiements sont traités et gérés par Stripe, un prestataire certifié par le PCI DSS. Lokalise effectue une évaluation interne annuelle de conformité aux exigences du PCI DSS applicables à son rôle en tant que commerçant.
L'intégralité des transactions est déléguée à Stripe, prestataire certifié PCI DSS. Aucune donnée bancaire ni information de paiement n'est stockée ou transitée sur les serveurs de Lokalise. Toutes ces informations sont transmises directement à un prestataire tiers mandaté par Lokalise. Par ailleurs, nous effectuons chaque année une évaluation interne de conformité aux exigences du PCI DSS afin de nous assurer que nous les respectons, tant qu’elles nous sont applicables.
Sécurité de l’entreprise

Équipe de sécurité
Lokalise dispose d’une équipe de sécurité interne qui s’occupe de tous les aspects liés à la sécurité informatique. L’équipe de sécurité travaille en étroite collaboration avec le département juridique sur les questions de conformité et de protection des données.

Gestion des incidents
La politique de gestion des incidents de Lokalise est clairement établie.
Si nous constatons que des données clients ont été affectées à la suite d’un incident, nous en informerons les clients concernés dans un délai de 48 heures. Les informations fournies dépendront de chaque situation, au cas par cas.
Tous les incidents peuvent être signalés à l’assistance via l’adresse hello@lokalise.com ou via la fonctionnalité de chat intégrée à l’application.

Sécurité des ressources humaines
Lokalise met un point d’honneur à préserver son éthique professionnelle, notamment en recrutant et en conservant un personnel de haute qualité. Tous les employés connaissent leurs responsabilités et leurs rôles en matière de sécurité de l’information et suivent régulièrement des formations de sensibilisation à la sécurité. Ainsi, nous minimisons le risque d’erreur humaine, comme le vol, la fraude et l’utilisation abusive des ressources liées à l’information.

Gestion des vulnérabilités
Lokalise a mis en place un processus continu de gestion des vulnérabilités et des correctifs. Les systèmes d’exploitation des serveurs sont régulièrement mis à jour et corrigés, et nous disposons de plusieurs processus internes permettant d’identifier toute vulnérabilité potentielle.

Performances et surveillance
Nous disposons de plusieurs solutions internes permettant de surveiller nos systèmes, la disponibilité de l’application et d’autres paramètres cruciaux. Nous disposons également d’une solution qui nous permet de gérer et de surveiller les performances de notre application.
De plus, nous avons mis en place un outil de gestion des journaux d’audit et nous améliorons actuellement notre visibilité en veillant à ce que tous les journaux sensibles soient transmis à l’outil central.

Gestion interne des risques
Lokalise a fait de la gestion des risques un processus continu et l’a placé parmi les principaux processus liés à son activité, afin que la gestion s’aligne naturellement sur les opérations quotidiennes. Notre démarche de gestion des risques s'intègre nativement à nos opérations quotidiennes pour protéger l'activité, minimiser les menaces et garantir la continuité de service.
Lokalise identifie les sources sous-jacentes de risque, mesure leur impact sur les entreprises, établit des niveaux acceptables de tolérance au risque et met en œuvre des mesures adaptées pour surveiller et gérer les risques.

Gestion des risques liés aux tiers
Pour assurer le bon fonctionnement de nos services, Lokalise, Inc. peut recourir à des tiers pour traiter certaines données clients ; ces tiers pourront avoir accès aux données. Sur cette page dédiée aux sous-traitants, vous trouverez des informations importantes sur l’identité, la localisation et le rôle de chaque sous-traitant.
Nous évaluons chaque tiers avec lequel nous entrons en relation commerciale. L’évaluation comprend des points tels que la propriété, le pays de résidence, les attestations de sécurité, les mesures de protection des données, les incidents antérieurs, etc.

Politiques de sécurité
Nos opérations de sécurité sont conformes aux principes et processus recommandés par la norme ISO 27001. Nous avons mis en place de nombreux processus et politiques liés à la cybersécurité, afin de mieux surveiller les risques de sécurité. Voici quelques mesures techniques : la gestion des journaux, la gestion des accès, ou les analyses de vulnérabilités. La formation et l’évaluation continuelles des utilisateurs est aussi un point essentiel. Toutes les procédures sont documentées et conformes, comme l’atteste notre certification SOC 2 Type II.

Sécurisation et durcissement des systèmes (Hardening)
Nos serveurs et équipements appliquent scrupuleusement les directives du CIS (Center for Internet Security).

Protection contre les logiciels malveillants
Le matériel des employés est protégé par une solution antivirus pour professionnels.
Programme de bug bounty
Nous avons établi un programme privé de bug bounty en continu avec YesWeHack.
Divulgation responsable
Lokalise a mis en place une politique de divulgation des vulnérabilités, et les vulnérabilités découvertes peuvent être signalées conformément aux directives de notre politique.
FAQ
Quelles sont les certifications de sécurité de Lokalise ?
Quelles sont les certifications de sécurité de Lokalise ?
Lokalise détient les certifications ISO/CEI 27001 et ISO/CEI 27017, et est conforme à la norme SOC 2 Type II. Lokalise est également conforme au RGPD et a désigné un responsable de la protection des données. Lokalise a conçu son programme de sécurité et de gestion des risques en fonction des exigences HIPAA grâce à sa certification SOC 2 Type II.
Où Lokalise héberge-t-elle les données de ses clients ?
Où Lokalise héberge-t-elle les données de ses clients ?
Lokalise traite et stocke les données clients sur l’infrastructure Amazon Web Services au sein de l’UE. Les centres de données AWS utilisés par Lokalise détiennent la certification ISO 27001. Les données clients ne sont pas stockées en dehors de l’UE.
Lokalise permet-elle l’authentification unique via SAML ?
Lokalise permet-elle l’authentification unique via SAML ?
Oui. Lokalise prend en charge l’authentification unique avec SAML 2.0 pour les équipes d’entreprises. L’authentification unique peut être configurée avec le fournisseur d’identité actuel de l’entreprise, ce qui permet une gestion centralisée de l’authentification. Le contrôle d’accès basé sur les rôles et l’authentification à deux facteurs sont également disponibles.
Lokalise peut-elle être utilisée dans le secteur de la santé ou dans des secteurs réglementés ?
Lokalise peut-elle être utilisée dans le secteur de la santé ou dans des secteurs réglementés ?
Lokalise est utilisé par des équipes d’entreprises issues des secteurs de la santé, des services financiers et de l’industrie pharmaceutique. Sa conformité SOC 2 Type II, sa certification ISO 27001, son RBAC et ses journaux d’audit répondent aux exigences de sécurité des fournisseurs, imposées par les équipes d’approvisionnement des secteurs réglementés. Aucun TMS basé sur le cloud ne peut obtenir de certification HIPAA officielle. Lokalise a conçu son programme en fonction des exigences HIPAA grâce à sa certification SOC 2 Type II.
Comment Lokalise gère-t-elle l’accès aux données clients en interne ?
Comment Lokalise gère-t-elle l’accès aux données clients en interne ?
Chez Lokalise, seul le personnel d’assistance et DevOps dispose d’un accès aux données clients, à des fins d’assistance et de résolutions des problèmes. À la résiliation du contrat, toutes les données clients sont automatiquement supprimées des systèmes de Lokalise, sauf lorsque leur conservation est requise par la loi.
Quelle est la politique de conservation des journaux d’audit de Lokalise ?
Quelle est la politique de conservation des journaux d’audit de Lokalise ?
Lokalise tient un journal d’audit détaillé de l’application enregistrant toutes les activités du système. Les journaux sont exportables via l’interface de l’application. Les données des journaux d’audit sont conservées pendant 12 mois. Pour les projets ou équipes supprimés, les données d’audit sont effacées après 30 jours.
Lokalise dispose-t-elle d’un programme de divulgation des vulnérabilités ou d’un programme de bug bounty ?
Lokalise dispose-t-elle d’un programme de divulgation des vulnérabilités ou d’un programme de bug bounty ?
Oui. Lokalise a établi un programme privé de bug bounty en continu avec YesWeHack. Les vulnérabilités de sécurité peuvent être signalées via la politique de divulgation des vulnérabilités de Lokalise.
Vous avez une question en matière de sécurité que vous souhaitez nous partager, ou vous voulez signaler une vulnérabilité dans les services de Lokalise ? N’hésitez pas à nous contacter à l’adresse hello@lokalise.com.
Études de cas

Dans les coulisses de la localisation avec l'un des principaux prestataires de santé numérique en Europe
En savoir plus Études de casSupport

Entreprise
Suivre


Workflow de localisation pour vos applications web et mobiles, jeux et contenus numériques.
©2017-2026
Tous droits réservés.