Sicherheit und Compliance von Lokalise für Enterprise-Teams
Lokalise ist nach SOC 2 Type II, ISO 27001 und ISO 27017 zertifiziert und verarbeitet Kundendaten auf EU-basierter AWS-Infrastruktur. Die Sicherheitskontrollen und -praktiken von Lokalise werden durch ein jährliches SOC-2-Type-II-Audit kontinuierlich validiert. Enterprise-Teams im Gesundheits- und Finanzwesen sowie in regulierten Branchen setzen Lokalise mit SSO/SAML, rollenbasierter Zugriffskontrolle und Auditprotokollen ein, um interne Sicherheits- und Beschaffungsanforderungen zu erfüllen.
1 Million Nutzer aus über 3.000 Unternehmen vertrauen auf Lokalise. 10 % der globalen Fortune-500-Unternehmen nutzen Lokalise für die Lokalisierung.





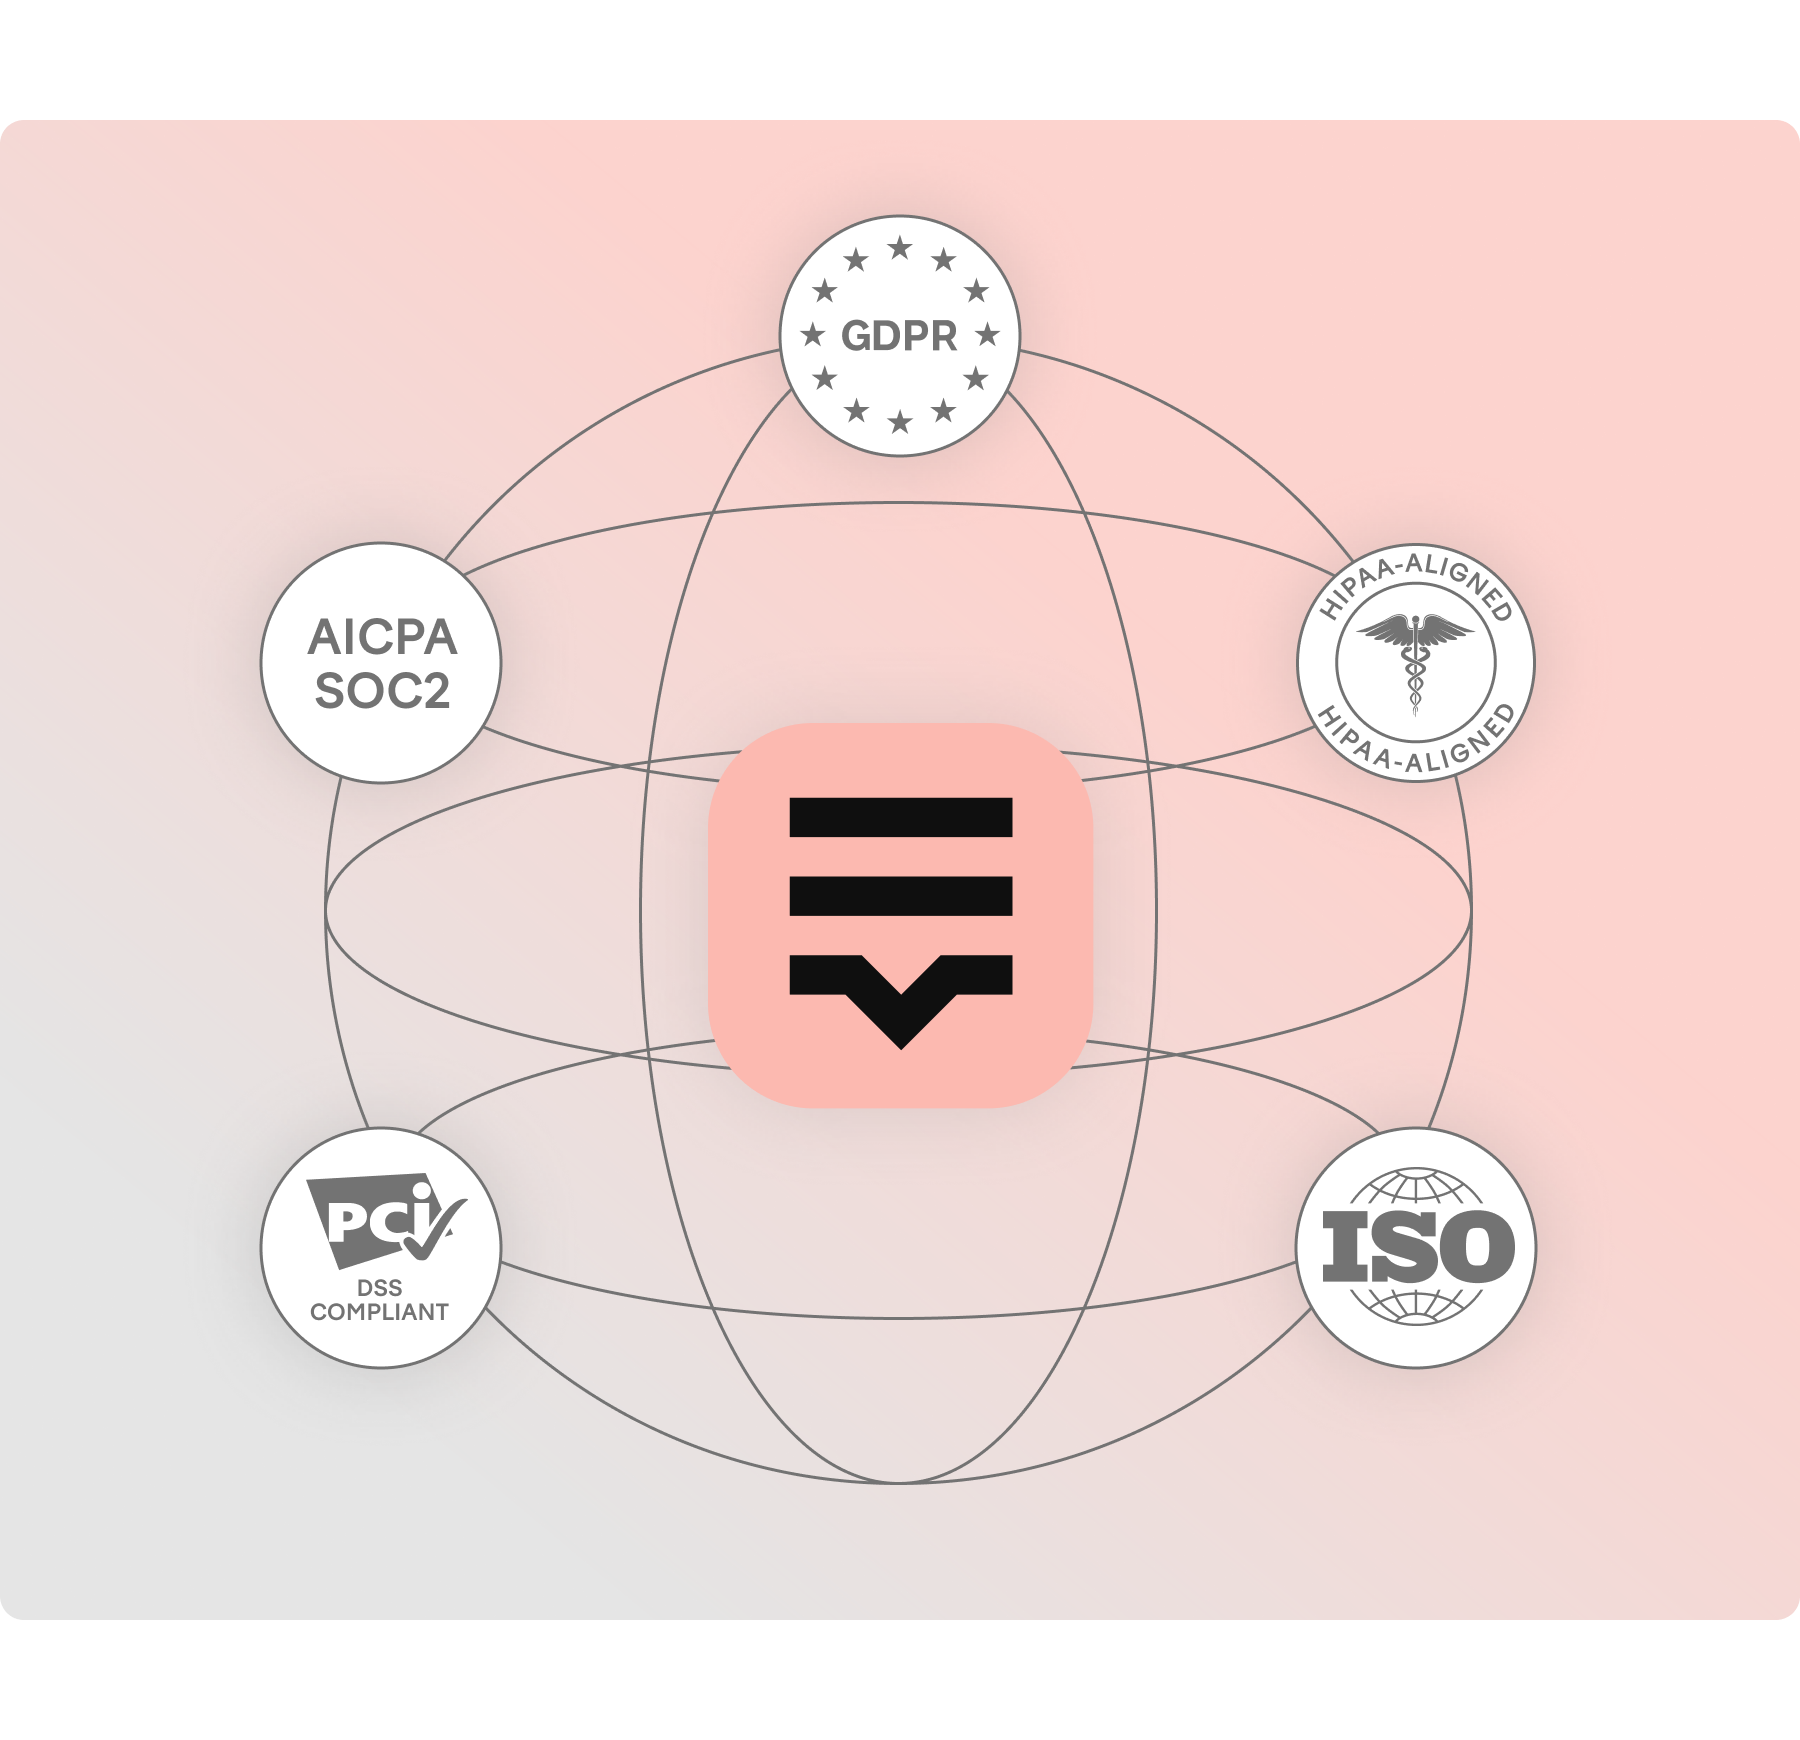
Lokalise verfügt über die folgenden Zertifizierungen und Compliance-Standards
SOC 2 Type II
Die Sicherheitskontrollen und -praktiken von Lokalise werden kontinuierlich durch eine jährliche SOC-2-Type-II-Bewertung validiert. Der SOC-2-Type-II-Bericht bestätigt die Konformität von Lokalise mit den AICPA Trust Services Criteria für Sicherheit, Verfügbarkeit und Vertraulichkeit.
ISO 27001 und ISO 27017
Lokalise besitzt seit November 2020 die ISO/IEC-27001-Zertifizierung für Informationssicherheitsmanagement und die ISO/IEC-27017-Zertifizierung für Cloud-Dienstleister. Lokalise hält seinen Zertifizierungsstatus für ISO 27001 und ISO 27017 aufrecht.
HIPAA-Ausrichtung
Eine formale HIPAA-Zertifizierung ist für Cloud-Translation-Management-Systeme (TMS) nicht möglich. Lokalise richtet sein Sicherheits- und Risikomanagementprogramm mit der SOC-2-Type-II-Zertifizierung an den HIPAA-Anforderungen aus. Kunden, die nach HIPAA als Covered Entity oder Business Associate gelten, können die Plattform nutzen.
DSGVO
Lokalise hat einen Datenschutzbeauftragten zur Überwachung der DSGVO-Compliance ernannt. Anfragen von Kunden als betroffene Personen können an privacy@lokalise.com gesendet werden.
PCI-DSS
Lokalise ist nicht PCI-DSS-zertifiziert. Lokalise verarbeitet Zahlungen über Stripe, einen nach PCI-DSS zertifizierten Zahlungsabwickler. Lokalise speichert keine Kreditkartennummern oder Zahlungsinformationen in seinen Systemen.
SOC 2 Type II
Die Sicherheitskontrollen und -praktiken von Lokalise werden kontinuierlich durch eine jährliche SOC-2-Type-II-Bewertung validiert. Der SOC-2-Type-II-Bericht bestätigt die Konformität von Lokalise mit den AICPA Trust Services Criteria für Sicherheit, Verfügbarkeit und Vertraulichkeit.
ISO 27001 und ISO 27017
Lokalise besitzt seit November 2020 die ISO/IEC-27001-Zertifizierung für Informationssicherheitsmanagement und die ISO/IEC-27017-Zertifizierung für Cloud-Dienstleister. Lokalise hält seinen Zertifizierungsstatus für ISO 27001 und ISO 27017 aufrecht.
HIPAA-Ausrichtung
Eine formale HIPAA-Zertifizierung ist für Cloud-Translation-Management-Systeme (TMS) nicht möglich. Lokalise richtet sein Sicherheits- und Risikomanagementprogramm mit der SOC-2-Type-II-Zertifizierung an den HIPAA-Anforderungen aus. Kunden, die nach HIPAA als Covered Entity oder Business Associate gelten, können die Plattform nutzen.
DSGVO
Lokalise hat einen Datenschutzbeauftragten zur Überwachung der DSGVO-Compliance ernannt. Anfragen von Kunden als betroffene Personen können an privacy@lokalise.com gesendet werden.
PCI-DSS
Lokalise ist nicht PCI-DSS-zertifiziert. Lokalise verarbeitet Zahlungen über Stripe, einen nach PCI-DSS zertifizierten Zahlungsabwickler. Lokalise speichert keine Kreditkartennummern oder Zahlungsinformationen in seinen Systemen.
Unternehmenszugriffskontrollen
Lokalise unterstützt die Zugriffskontrollanforderungen von Unternehmenssicherheitsteams.
Single Sign-on (SSO) und SAML 2.0
Lokalise unterstützt SAML-basiertes Single Sign-on für Unternehmensteams. SSO ermöglicht die zentrale Verwaltung der Benutzerauthentifizierung, sodass der Zugriff auf Lokalise über den vorhandenen IdP des Unternehmens gesteuert wird. Unterstützte Identitätsanbieter sind unter anderem Google, Microsoft Azure AD, Okta, OneLogin, Keycloak, PingFederate und PingIdentity (alle über SAML). SSO/SAML ist im U verfügbar.
Rollenbasierte Zugriffskontrolle (RBAC)
Die Sicherheitsarchitektur in Lokalise ist rollenbasiert. Benutzerrollen und Berechtigungen werden auf Team- und Projektebene konfiguriert, sodass alle Benutzer nur auf die Inhalte und Funktionen zugreifen, die sie sehen dürfen.
Zwei-Faktor-Authentifizierung (2FA)
Benutzer können die Zwei-Faktor-Authentifizierung für einzelne Konten aktivieren. Passwortrichtlinien und die Durchsetzung sicherer Passwörter können von Administratoren konfiguriert werden.
Anwendungsauditprotokolle
Lokalise führt ein detailliertes Anwendungsauditprotokoll über alle im System durchgeführten Aktivitäten. Protokolle sind über die Anwendungsoberfläche verfügbar und können als CSV exportiert werden. Auditprotokolldaten werden 12 Monate lang aufbewahrt.
API-Zugriffskontrollen
API-Zugriff erfordert Token-Authentifizierung. Es kommt dasselbe RBAC-Modell wie für die Weboberfläche zum Einsatz. Tokens sind an Berechtigungen gebunden und können jederzeit widerrufen werden.
Datenhosting und Datensouveränität
Datenhosting und Datensouveränität
Lokalise verarbeitet und speichert Kundendaten auf der Amazon-Web-Services-Infrastruktur in der EU. Die von Lokalise genutzten AWS-Rechenzentren sind nach ISO 27001 zertifiziert. Lokalise verarbeitet oder speichert keine Kundendaten in Regionen außerhalb der EU.
On-Premises- und Private-Cloud-Bereitstellungen werden nicht unterstützt. Sub-Auftragsverarbeiter von Lokalise können auf Kundendaten zugreifen, und Funktionen zur KI-Übersetzung werden von externen KI-Anbietern verarbeitet.
Physische Sicherheit
Lokalise nutzt ISO-27001-zertifizierte Rechenzentrumsanlagen. Für die physische Zugangskontrolle sind dabei die Rechenzentrumsanbieter zuständig.
Anwendungssicherheit
Einstiegspunkte
Lokalise ist eine webbasierte Übersetzungs- und Lokalisierungsplattform, die mobile Apps, Websites, Spiele und andere digitale Inhalte für internationale Märkte und mehrere Sprachen anpasst. Lokalise wurde als Alternative zu veralteten und teuren Tools entwickelt. Der Schwerpunkt liegt auf Inhaltsautomatisierung und Integrationen, damit unzählige E-Mails, Tabellen und unbeantwortete Fragen vermieden werden.
- Die Lokalise-Cloud-App (app.lokalise.com) ist der zentrale UI-Einstiegspunkt für unsere Kunden. Sie ist mit dem Backend im AWS‑Cluster verbunden und mit Multi-Zonen-HA konfiguriert.
- Die Lokalise API (api.lokalise.com) ist der Einstiegspunkt für die externen API‑Aufrufe. Sie wird in der AWS‑Cloud gehostet und in einer HA‑Konfiguration ausgeführt.
- Der Lokalise Worker Server verarbeitet die interne Aufgabenwarteschlange und führt die Cron-Jobs aus. Er wird in der AWS‑Cloud gehostet (HA wird noch implementiert).
Sofortige Bereitstellung von aktualisierten Übersetzungen
Durch die rollenbasierte Sicherheitsarchitektur von Lokalise müssen Systembenutzer identifiziert und authentifiziert werden, bevor sie Systemressourcen nutzen dürfen.
Die verschiedenen Benutzerrollen und Zugriffsrechte sind hier dokumentiert: Teams und Rollen.
Lokalise bietet mehrere Möglichkeiten zur Benutzerauthentifizierung:
- Lokale Benutzerkonten: Benutzer können sich mit einer gültigen E‑Mail-Adresse registrieren und ein Passwort festlegen. Optional können Benutzer die Zwei-Faktor-Authentifizierung aktivieren. Es ist außerdem möglich, Passwortrichtlinien festzulegen und sichere Passworteinstellungen zu erzwingen: Konfiguration sicherer Passwörter
- Vorhandene Konten: Benutzer können das System über ihre vorhandenen GitHub-, Google- und Microsoft-Konten auch mit der Single-Sign-on-Funktionalität nutzen.
- Single Sign-on: Es ist außerdem möglich, SAML für Single Sign-on in Unternehmen zu verwenden.
Weitere Informationen zur Verwaltung von Teams, Benutzern und Rollen findest du in unserer Dokumentation: Teams, Benutzer und Gruppen verwalten.
Sichere Zahlungen
Lokalise speichert, verarbeitet oder übermittelt keine Kreditkartennummern oder Zahlungsinformationen innerhalb der Plattform. Die gesamte Zahlungsabwicklung wird von Stripe, einem nach PCI-DSS zertifizierten Zahlungsabwickler, durchgeführt. Lokalise führt jährlich eine interne Compliance‑Bewertung nach den für seine Rolle als Händler geltenden PCI‑DSS‑Anforderungen durch.
Wir nutzen Stripe, einen PCI-DSS‑zertifizierten externen Zahlungsabwickler, für die sichere Abwicklung von Zahlungen an Lokalise. Wir speichern in unseren Diensten keine personenbezogenen Daten oder Finanzinformationen wie Kreditkartennummern. Alle derartigen Informationen werden direkt einem von Lokalise beauftragten externen Auftragsverarbeiter zur Verfügung gestellt. Wir prüfen jedes Jahr intern, ob wir die für uns geltenden PCI‑DSS‑Anforderungen einhalten.
Unternehmenssicherheit

Sicherheitsteam
Das interne Sicherheitsteam von Lokalise deckt alle Aspekte im Zusammenhang mit IT-Sicherheit ab. Das Sicherheitsteam arbeitet eng mit der Rechtsabteilung in Fragen der Compliance und des Datenschutzes zusammen.

Reaktion auf Vorfälle
Lokalise verfügt über eine etablierte Richtlinie zur Reaktion auf Vorfälle.
Wenn wir feststellen, dass Kundendaten infolge eines Vorfalls betroffen sind, informieren wir die betroffenen Kunden innerhalb von 48 Stunden. Welche Informationen bereitgestellt werden, hängt vom jeweiligen Einzelfall ab.
Alle Vorfälle können unter hello@lokalise.com oder über die Chatfunktion in der Anwendung an den Support gemeldet werden.

Sicherheit im Personalwesen
Lokalise verfolgt eine Geschäftspolitik nach hohen ethischen Standards, die wir durch den Einsatz von hochqualifiziertem Personal wahren. Alle Mitarbeiter kennen ihre Verantwortlichkeiten und Rollen im Zusammenhang mit der Informationssicherheit und absolvieren regelmäßig Schulungen, die ihr Sicherheitsbewusstsein schärfen. Auf diese Weise minimieren wir das Risiko menschlicher Fehler wie Diebstahl, Betrug und Missbrauch von Informationsressourcen.

Schwachstellenmanagement
Es besteht ein fortlaufender Prozess für Schwachstellen- und Patch-Management. Serverbetriebssysteme werden regelmäßig gepatcht und aktualisiert, und wir haben mehrere interne Prozesse zum Auffinden potenzieller Schwachstellen implementiert.

Leistung und Überwachung
Mehrere interne Lösungen überwachen unsere Systeme, die Verfügbarkeit der Anwendung und andere kritische Parameter. Außerdem verfügen wir über eine Lösung, mit der wir die Leistung unserer Anwendung steuern und überwachen können.
Zusätzlich dazu haben wir ein Log-Management-Tool implementiert und erhöhen derzeit die Sichtbarkeit durch Weiterleitung aller kritischen Protokolle an das zentrale Tool.

Internes Risikomanagement
Lokalise hat das Risikomanagement als laufenden Prozess in seine zentralen Geschäftsprozesse integriert, sodass es sich organisch in das Tagesgeschäft eingliedert. Diese Herangehensweise soll die Strategie des Unternehmens stärker mit den wichtigsten Stakeholdern in Einklang bringen, die Organisationseinheiten beim Umgang mit Unsicherheiten stärken, geschäftliche Risiken minimieren und Chancen im sich schnell verändernden Marktumfeld optimal nutzen.
Lokalise identifiziert die den Risiken zugrunde liegenden Ursachen, misst deren Auswirkungen auf die Organisationen, definiert akzeptable Risikotoleranzniveaus und setzt geeignete Maßnahmen zur Überwachung und zum Umgang mit den Risiken um.

Risikomanagement für Drittanbieter
Zur Unterstützung der Bereitstellung der eigenen Dienste kann Lokalise, Inc. Auftragsverarbeiter einsetzen, die Zugriff auf bestimmte Kundendaten haben. Diese Seite der Sub-Auftragsverarbeiter enthält wichtige Informationen über die Identität, den Standort und die Rolle jedes Sub-Auftragsverarbeiters.
Wir evaluieren alle externen Anbieter, mit denen wir eine Geschäftsbeziehung eingehen. Die Evaluierung umfasst Punkte wie die Eigentumsverhältnisse, das Land, in dem das Unternehmen seinen Sitz hat, Sicherheitsnachweise, Maßnahmen zum Datenschutz, frühere Vorfälle usw.

Sicherheitsrichtlinien
Unsere Sicherheitsabläufe sind an die Grundsätze und Verfahrensempfehlungen von ISO 27001 angelehnt. Mehrere etablierte Prozesse und ein umfangreicher Satz an cybersicherheitsbezogenen Richtlinien helfen bei der Überwachung von Sicherheitsrisiken. Technische Maßnahmen wie Protokollmanagement, Zugriffsmanagement und Schwachstellenscans sowie kontinuierliche Schulung und Bewertung der Nutzer. Alle Verfahren sind dokumentiert und funktionieren ordnungsgemäß, wie die SOC2‑Type‑II‑Zertifizierung bestätigt.

System-Hardening
Wir verwenden CIS-Richtlinien für das Hardening von Servern/Geräten und Diensten.

Malware-Schutz
Die Geräte der Mitarbeiter sind durch eine Enterprise-taugliche Antivirus-Lösung geschützt.
Bug Bounty
Wir führen kontinuierlich ein privates Bug-Bounty-Programm mit YesWeHack durch.
Verantwortungsvolle Offenlegung
Lokalise hat eine Richtlinie zur Meldung von Schwachstellen implementiert; entdeckte Schwachstellen können gemäß unseren Richtlinien gemeldet werden.
Häufig gestellte Fragen
Über welche Sicherheitszertifizierungen verfügt Lokalise?
Über welche Sicherheitszertifizierungen verfügt Lokalise?
Lokalise ist nach ISO/IEC 27001 und ISO/IEC 27017 zertifiziert und SOC-2-Type-II-konform. Lokalise erfüllt die Anforderungen der DSGVO und hat einen Datenschutzbeauftragten benannt. Lokalise richtet sein Sicherheits- und Risikomanagementprogramm mit der SOC-2-Type-II-Zertifizierung an den HIPAA-Anforderungen aus.
Wo werden die Kundendaten von Lokalise gehostet?
Wo werden die Kundendaten von Lokalise gehostet?
Lokalise verarbeitet und speichert Kundendaten auf der Amazon-Web-Services-Infrastruktur in der EU. Die von Lokalise genutzten AWS-Rechenzentren sind nach ISO 27001 zertifiziert. Kundendaten werden nicht außerhalb von EU-Regionen gespeichert.
Unterstützt Lokalise Single Sign-on und SAML?
Unterstützt Lokalise Single Sign-on und SAML?
Ja. Lokalise unterstützt SAML-2.0-basiertes Single Sign-on für Unternehmensteams. SSO lässt sich mit dem bestehenden Identitätsanbieter des Unternehmens konfigurieren und ermöglicht so ein zentrales Authentifizierungsmanagement. Rollenbasierte Zugriffskontrolle und Zwei-Faktor-Authentifizierung sind ebenfalls verfügbar.
Kann Lokalise im Gesundheitswesen oder in regulierten Branchen eingesetzt werden?
Kann Lokalise im Gesundheitswesen oder in regulierten Branchen eingesetzt werden?
Lokalise wird von Unternehmensteams im Gesundheitswesen, im Finanzdienstleistungssektor und in der Pharmaindustrie genutzt. Die SOC-2-Type-II-Konformität, ISO-27001-Zertifizierung, rollenbasierte Zugriffskontrolle (RBAC) und Auditprotokolle erfüllen die Sicherheitsanforderungen, die Beschaffungsteams in regulierten Branchen an ihre Anbieter stellen. Eine formale HIPAA-Zertifizierung ist für Cloud-Translation-Management-Systeme (TMS) nicht möglich. Lokalise richtet sein Sicherheits- und Risikomanagementprogramm mit der SOC-2-Type-II-Zertifizierung an den HIPAA-Anforderungen aus.
Wie verwaltet Lokalise intern den Zugriff auf Kundendaten?
Wie verwaltet Lokalise intern den Zugriff auf Kundendaten?
Lokalise beschränkt den internen Zugriff auf Kundendaten ausschließlich auf autorisiertes Support- und DevOps-Personal und nur zu Support- und Fehlerbehebungszwecken. Nach Vertragsbeendigung werden alle Kundendaten automatisch aus den Systemen von Lokalise gelöscht, es sei denn, die Aufbewahrung ist gesetzlich vorgeschrieben.
Wie lautet die Richtlinie von Lokalise zur Aufbewahrung von Auditprotokollen?
Wie lautet die Richtlinie von Lokalise zur Aufbewahrung von Auditprotokollen?
Lokalise führt ein detailliertes Auditprotokoll der Anwendung zu allen Systemaktivitäten. Protokolle können über die Anwendungsoberfläche exportiert werden. Auditprotokolldaten werden 12 Monate lang aufbewahrt. Audit-Daten von gelöschten Projekten oder Teams werden nach 30 Tagen entfernt.
Hat Lokalise ein Programm zur Meldung von Sicherheitslücken oder ein Bug-Bounty-Programm?
Hat Lokalise ein Programm zur Meldung von Sicherheitslücken oder ein Bug-Bounty-Programm?
Ja. Lokalise führt kontinuierlich ein privates Bug-Bounty-Programm mit YesWeHack durch. Sicherheitslücken können über die Richtlinie zur Meldung von Sicherheitslücken von Lokalise gemeldet werden.
Hast du ein Sicherheitsanliegen, das du mit uns besprechen möchtest, oder möchtest du eine Schwachstelle in den Diensten von Lokalise melden? Melde dich gern unter hello@lokalise.com.
Fallstudien

Ein Blick hinter die Kulissen der Lokalisierung bei einem der führenden digitalen Gesundheitsanbieter Europas
Weiterlesen FallstudienSupport

Unternehmen
Folgen


Lokalisierungs-Workflow für deine Web- und Mobile-Apps, Spiele und digitale Inhalte.
©2017-2026
Alle Rechte vorbehalten.