Seguridad y cumplimiento normativo de Lokalise para equipos empresariales
Lokalise cuenta con las certificaciones SOC 2 Type II, ISO 27001 e ISO 27017 y procesa datos de clientes en infraestructura AWS de la UE. Los equipos llevan a cabo controles de seguridad y las prácticas se validan de forma continua mediante la auditoría anual SOC 2 Type II. Los equipos de empresas del sector sanitario, servicios financieros e industrias reguladas utilizan Lokalise con SSO/SAML, control de acceso basado en roles y registros de auditoría para cumplir con los requisitos internos de seguridad y contratación de proveedores.
Con la confianza de 1 millón de usuarios de más de 3000 empresas. El 10 % de las empresas Fortune 500 a nivel mundial gestionan su localización con Lokalise.





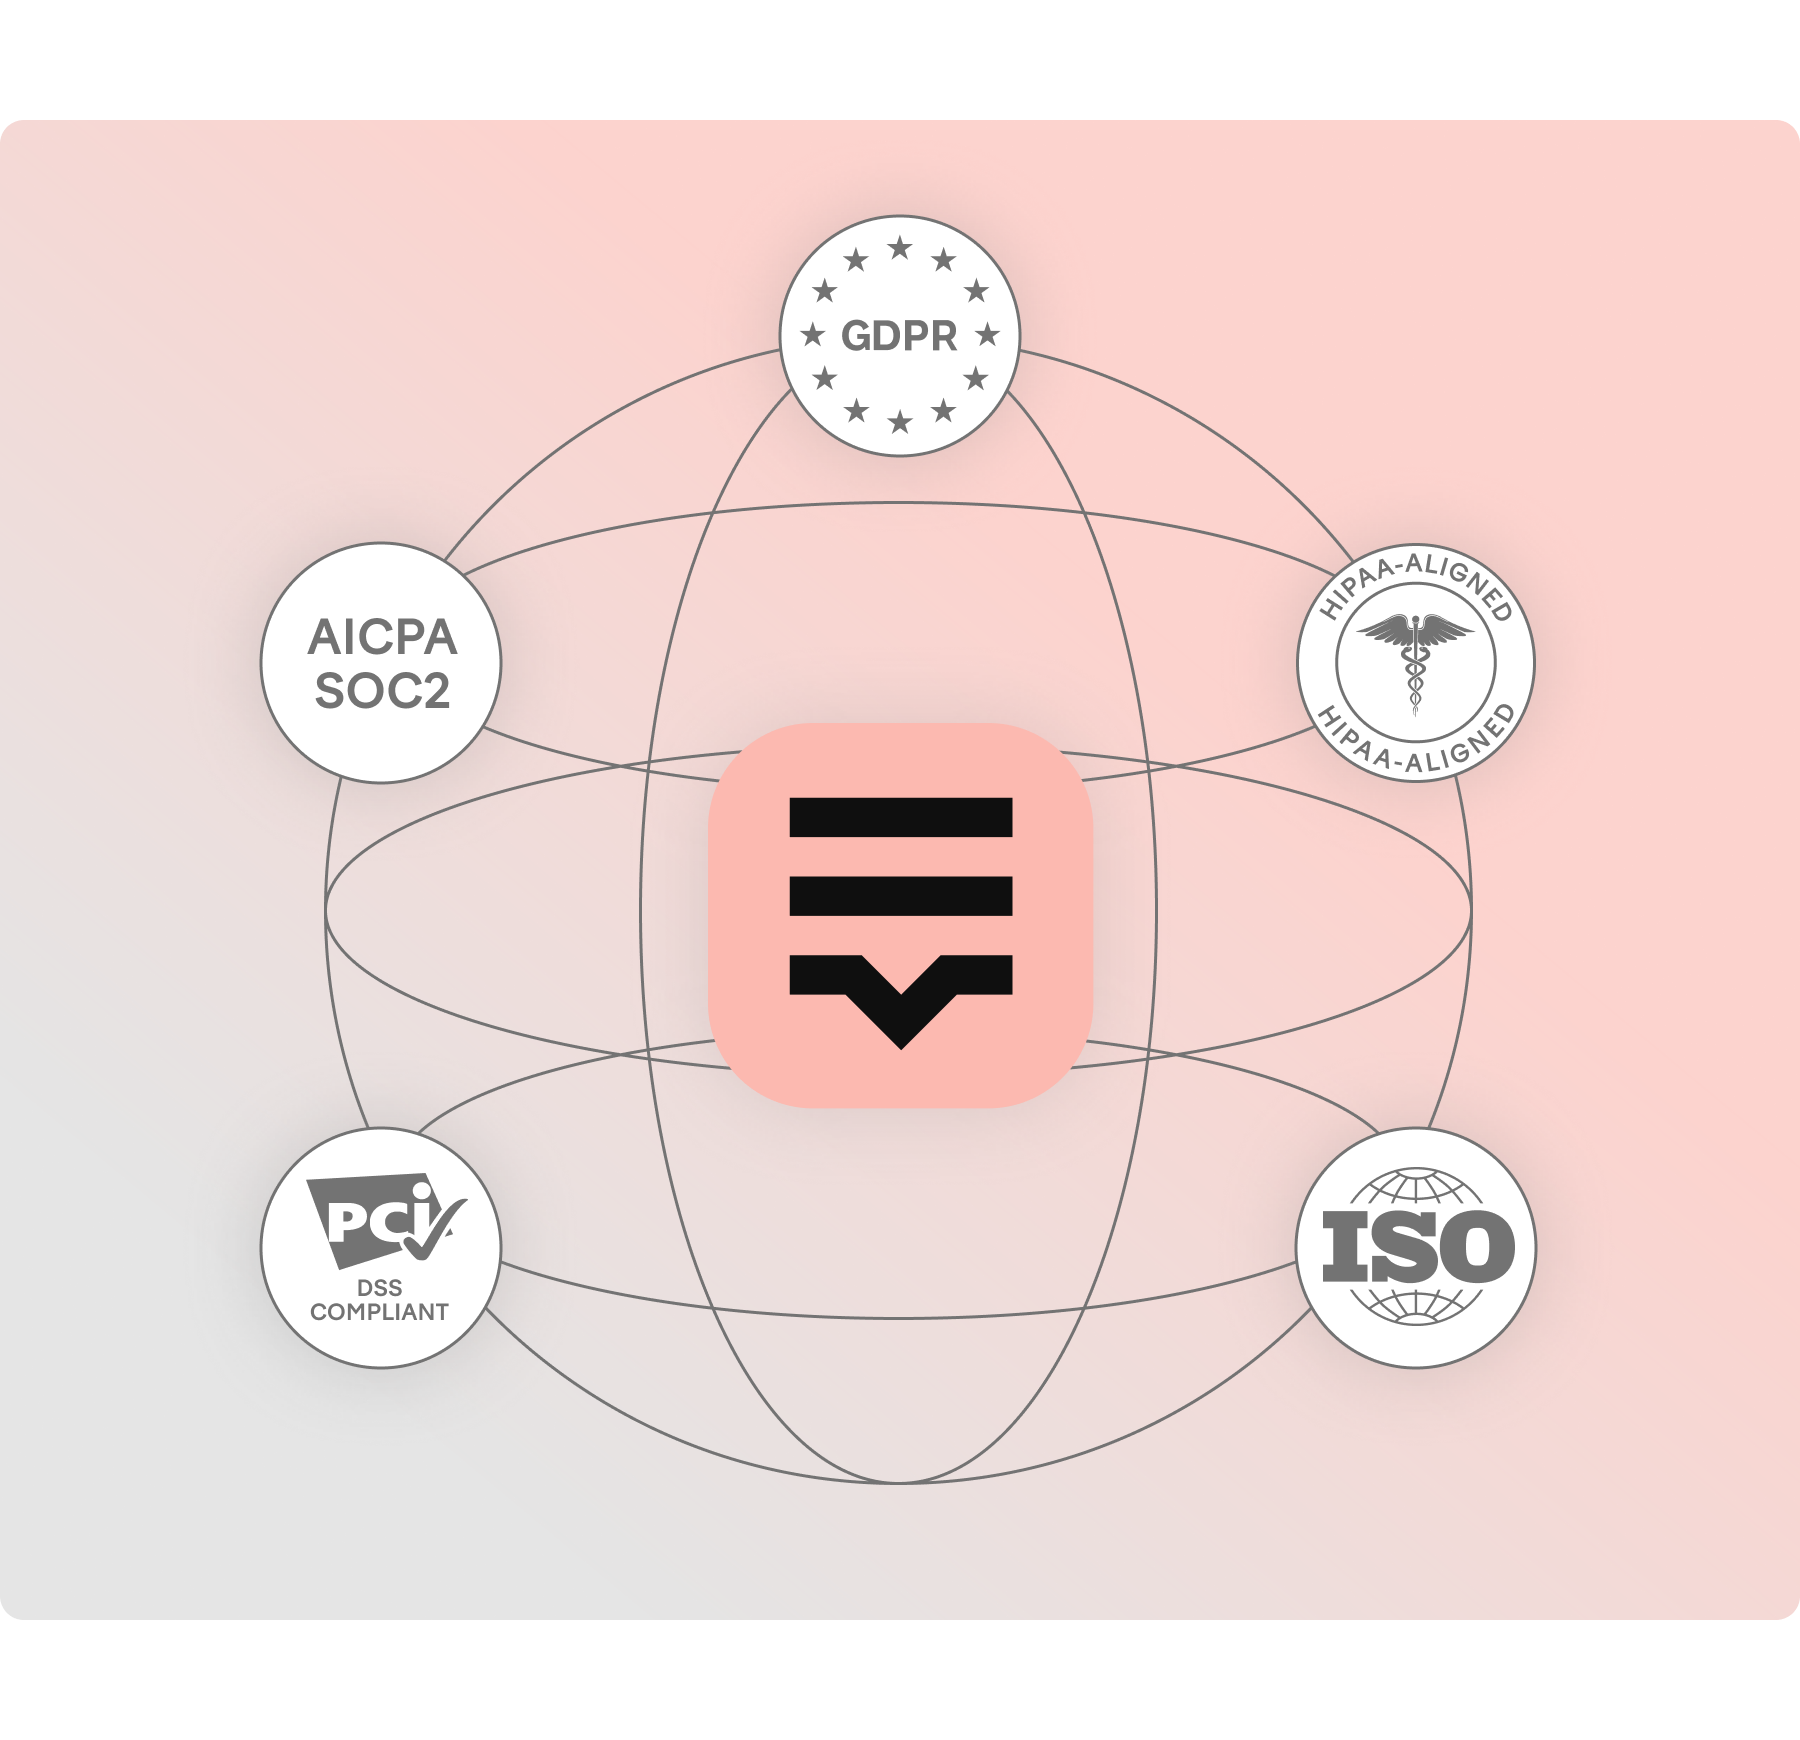
Lokalise cuenta con las siguientes certificaciones y estándares de cumplimiento normativo
SOC 2 Type II
Los controles y prácticas de seguridad de Lokalise se validan de forma continua mediante una evaluación anual SOC 2 Type II. El informe SOC 2 Type II confirma el cumplimiento por parte de Lokalise de los criterios de servicios de confianza de AICPA en materia de seguridad, disponibilidad y confidencialidad.
ISO 27001 e ISO 27017
Lokalise cuenta con la certificación ISO/IEC 27001 para la gestión de la seguridad de la información y la certificación ISO/IEC 27017 para proveedores de servicios en la nube, ambas desde noviembre de 2020. Lokalise mantiene vigente su certificación conforme a las normas ISO 27001 e ISO 27017.
Alineación con la HIPAA
Ningún TMS basado en la nube puede obtener la certificación formal de la HIPAA. Lokalise alinea su programa de seguridad y gestión de riesgos con los requisitos de la HIPAA a través de su certificación SOC 2 Type II. Los clientes que estén calificados como «Covered Entity» (entidad cubierta) o «Business Associate» (socio comercial) de conformidad con la HIPAA pueden utilizar la plataforma.
RGPD
Lokalise ha designado un delegado de protección de datos para supervisar el cumplimiento del RGPD. Las solicitudes de los interesados sobre datos de clientes pueden enviarse a privacy@lokalise.com.
PCI DSS
Lokalise no cuenta con la certificación PCI DSS. Lokalise procesa los pagos a través de Stripe, un procesador de pagos certificado con PCI DSS. Lokalise no almacena números de tarjetas de crédito ni información de pago en sus sistemas.
SOC 2 Type II
Los controles y prácticas de seguridad de Lokalise se validan de forma continua mediante una evaluación anual SOC 2 Type II. El informe SOC 2 Type II confirma el cumplimiento por parte de Lokalise de los criterios de servicios de confianza de AICPA en materia de seguridad, disponibilidad y confidencialidad.
ISO 27001 e ISO 27017
Lokalise cuenta con la certificación ISO/IEC 27001 para la gestión de la seguridad de la información y la certificación ISO/IEC 27017 para proveedores de servicios en la nube, ambas desde noviembre de 2020. Lokalise mantiene vigente su certificación conforme a las normas ISO 27001 e ISO 27017.
Alineación con la HIPAA
Ningún TMS basado en la nube puede obtener la certificación formal de la HIPAA. Lokalise alinea su programa de seguridad y gestión de riesgos con los requisitos de la HIPAA a través de su certificación SOC 2 Type II. Los clientes que estén calificados como «Covered Entity» (entidad cubierta) o «Business Associate» (socio comercial) de conformidad con la HIPAA pueden utilizar la plataforma.
RGPD
Lokalise ha designado un delegado de protección de datos para supervisar el cumplimiento del RGPD. Las solicitudes de los interesados sobre datos de clientes pueden enviarse a privacy@lokalise.com.
PCI DSS
Lokalise no cuenta con la certificación PCI DSS. Lokalise procesa los pagos a través de Stripe, un procesador de pagos certificado con PCI DSS. Lokalise no almacena números de tarjetas de crédito ni información de pago en sus sistemas.
Controles de acceso para empresas
Lokalise es compatible con los requisitos de control de acceso de los equipos de seguridad de las empresas.
Inicio de sesión único (SSO) y SAML 2.0
Lokalise admite el inicio de sesión único basado en SAML para equipos empresariales. El SSO permite gestionar la autenticación de usuarios de forma centralizada, de modo que el acceso a Lokalise está controlado por el proveedor de identidad (IdP) actual de la empresa. Los proveedores de identidad compatibles incluyen Google, Microsoft Azure AD, Okta, OneLogin, Keycloak, PingFederate y PingIdentity (todos mediante SAML). SSO/SAML está disponible en el plan Enterprise.
Control de acceso basado en roles (RBAC)
Lokalise utiliza una arquitectura de seguridad basada en roles. Los roles y permisos de los usuarios se configuran a nivel de equipo y proyecto, de modo que cada usuario accede únicamente al contenido y las funcionalidades que puede ver.
Autenticación de dos factores (2FA)
Los usuarios pueden activar la autenticación de dos factores en sus cuentas individuales. Los administradores pueden configurar las políticas de contraseñas y el uso de contraseñas seguras.
Registros de auditoría de la aplicación
Lokalise mantiene un registro de auditoría de la aplicación detallado de todas las actividades realizadas en el sistema. Los registros están disponibles a través de la interfaz de la aplicación y se pueden exportar en formato CSV. Los datos del registro de auditoría se conservan durante 12 meses.
Controles de acceso a la API
El acceso a la API requiere autenticación mediante token y utiliza el mismo modelo RBAC que la interfaz web. Los tokens tienen permisos delimitados y pueden revocarse en cualquier momento.
Alojamiento y soberanía de los datos
Alojamiento y soberanía de los datos
Lokalise procesa y almacena los datos de los clientes en la infraestructura de Amazon Web Services en regiones de la UE. Los centros de datos de AWS utilizados por Lokalise cuentan con la certificación ISO 27001. Lokalise no procesa ni almacena datos de clientes en regiones fuera de la UE.
Las implementaciones locales y en nubes privadas no son compatibles. Lokalise utiliza subencargados que pueden acceder a los datos de los clientes; las funciones de traducción con IA son procesadas por proveedores externos de servicios de IA.
Seguridad física
Lokalise utiliza las instalaciones de centros de datos certificados con ISO 27001 y delega en los proveedores de los centros de datos las cuestiones relacionadas con el control del acceso físico.
Seguridad de la aplicación
Puntos de entrada
Lokalise es una plataforma de localización y traducción en línea que adapta aplicaciones móviles, sitios web, juegos y otros contenidos digitales a mercados internacionales y en múltiples idiomas. Lokalise se diseñó como alternativa a herramientas obsoletas y costosas, con un enfoque claro en la automatización de contenidos y las integraciones para poner fin a un volumen inmanejable de correos electrónicos, hojas de cálculo y preguntas sin respuesta.
- Lokalise Cloud App (app.lokalise.com) es el principal punto de entrada a la interfaz de usuario para nuestros clientes. Se conecta al backend alojado en el clúster de AWS, configurado con alta disponibilidad en varias zonas.
- Lokalise API (api.lokalise.com) es el punto de entrada para las llamadas a la API externa. Se aloja en la nube de AWS y funciona con una configuración de alta disponibilidad.
- Lokalise Worker Server procesa la cola de tareas internas y ejecuta los trabajos programados (trabajos cron). Se aloja en la nube de AWS (alta disponibilidad pendiente de implementación).
Implementa actualizaciones de traducción al instante
Lokalise utiliza una arquitectura de seguridad basada en roles y requiere que los usuarios del sistema se identifiquen y autentiquen antes de acceder a cualquier recurso del sistema.
Los diferentes roles de usuario y derechos de acceso se documentan aquí: Equipos y roles.
Lokalise ofrece varios métodos de autenticación de usuarios:
- Cuentas de usuario locales: Los usuarios pueden registrarse con una dirección de correo electrónico válida y establecer su contraseña. De forma opcional, los usuarios pueden activar la autenticación de dos factores. También es posible establecer políticas de contraseñas y aplicar configuraciones de contraseñas seguras: Configuración de contraseñas seguras
- Cuentas existentes: Los usuarios también pueden utilizar sus cuentas de Github, Google y Microsoft para acceder al sistema mediante la función de inicio de sesión único.
- Inicio de sesión único: También es posible utilizar SAML para el inicio de sesión único para empresas.
Puedes encontrar más información sobre cómo gestionar equipos, usuarios y roles en nuestra documentación: Gestionar equipos, usuarios y grupos.
Pagos seguros
Lokalise no almacena, procesa ni envía números de tarjetas de crédito ni información de pago en su plataforma. Todo el procesamiento de pagos está gestionado por Stripe, un proveedor de servicios de pago certificado conforme a PCI DSS. Lokalise realiza una evaluación interna anual del cumplimiento de los requisitos de PCI DSS que le son aplicables en su condición de comerciante.
Utilizamos Stripe, un proveedor de servicios de pago externo certificado conforme a PCI DSS, para procesar de forma segura los pagos realizados a Lokalise. No conservamos datos de identificación personal ni información financiera, como números de tarjetas de crédito, en nuestros servicios. Toda esta información se proporciona directamente a un proveedor de servicios de pago externo contratado por Lokalise. Asimismo, realizamos una evaluación interna anual del cumplimiento de los requisitos de PCI DSS para asegurarnos de que cumplimos aquellos que nos son aplicables.
Seguridad corporativa

Equipo de seguridad
Lokalise cuenta con un equipo de seguridad interno que se encarga de todos los aspectos relacionados con la seguridad informática. El equipo de seguridad trabaja en estrecha colaboración con el Departamento Jurídico en materia de cumplimiento normativo y protección de datos.

Respuesta ante incidentes
Lokalise dispone de una política de respuesta ante incidentes establecida.
Si detectamos que los datos de los clientes se han visto afectados como consecuencia de un incidente, informaremos a los clientes afectados en un plazo de 48 horas. La información proporcionada dependerá de cada caso en particular.
Todos los incidentes pueden notificarse al servicio de asistencia en hello@lokalise.com o mediante la funcionalidad de chat integrada en la aplicación.

Seguridad en recursos humanos
Lokalise mantiene unos sólidos principios de ética empresarial, que preservamos mediante la contratación y retención de personal altamente cualificado. Todos los empleados conocen sus responsabilidades y funciones en materia de la seguridad de la información y reciben formación periódica sobre concienciación en este ámbito. De este modo, minimizamos el riesgo de errores humanos como el robo, el fraude y el uso indebido de los activos de información.

Gestión de vulnerabilidades
Lokalise dispone de un proceso continuo de gestión de vulnerabilidades y parches. Los sistemas operativos de los servidores reciben parches y actualizaciones periódicamente, y, además, contamos con varios procesos internos que ayudan a identificar posibles vulnerabilidades.

Rendimiento y supervisión
Contamos con varias soluciones internas para supervisar nuestros sistemas, la disponibilidad de las aplicaciones y otros parámetros críticos. También disponemos de una solución que nos permite gestionar y supervisar el rendimiento de nuestra aplicación.
Además de lo anterior, hemos implementado una herramienta de gestión de registros y actualmente estamos aumentando nuestra visibilidad asegurándonos de que todos los registros críticos se envían a la herramienta central.

Gestión interna de riesgos
Lokalise ha implementado la gestión de riesgos como un proceso continuo en sus principales procesos empresariales, de modo que se alinea de forma natural con las operaciones del día a día. Este enfoque tiene como objetivo coordinar mejor la estrategia de la entidad con las principales partes interesadas, ayudar a las unidades organizativas a gestionar la incertidumbre de manera más eficaz, minimizar las amenazas para el negocio y maximizar sus oportunidades en un entorno de mercado en rápida evolución.
Lokalise identifica las fuentes subyacentes de riesgo, mide el impacto en las organizaciones, establece niveles de tolerancia al riesgo aceptables e implementa las medidas adecuadas para supervisar y gestionar los riesgos.

Gestión de riesgos de terceros
Para prestar nuestros servicios, Lokalise, Inc. puede contratar y utilizar encargados del tratamiento de los datos que tengan acceso a determinados datos de los clientes. Esta página de subencargados proporciona información importante sobre la identidad, la ubicación y la función de cada subencargado.
Evaluamos a cada tercero con el que establecemos una relación comercial. La evaluación incluye aspectos como la titularidad, el país de residencia, las certificaciones de seguridad, las medidas de protección de datos, los incidentes anteriores, etc.

Políticas de seguridad
Nuestras operaciones de seguridad están alineadas con los principios y procesos recomendados por ISO27001. Contamos con varios procesos y un amplio conjunto de políticas relacionadas con la ciberseguridad que ayudan a supervisar los riesgos de seguridad. Entre ellas se encuentran técnicas como la gestión de registros, la gestión de accesos y los análisis de vulnerabilidades, así como la formación y evaluación continua de los usuarios. Todos los procedimientos están documentados y se mantienen en vigor, tal como acredita la certificación SOC2 Tipo II.

Bastionado de sistemas
Utilizamos las directrices del CIS para el bastionado de servidores, dispositivos y servicios.

Protección contra malware
Los equipos de los empleados están protegidos por una solución antivirus para empresas.
Programa de recompensas por detección de vulnerabilidades
Tenemo implantado de forma continua un programa privado de recompensas por detección de vulnerabilidades (bug bounty) con YesWeHack.
Divulgación responsable
Lokalise ha implementado una política de divulgación de vulnerabilidades, y las vulnerabilidades descubiertas pueden notificarse siguiendo las directrices de nuestra política.
Preguntas frecuentes
¿Qué certificaciones de seguridad tiene Lokalise?
¿Qué certificaciones de seguridad tiene Lokalise?
Lokalise cuenta con las certificaciones ISO/IEC 27001 e ISO/IEC 27017, y cumple con SOC 2 Type II. Lokalise cumple con el RGPD y ha designado un delegado de protección de datos. Lokalise alinea su programa de seguridad y gestión de riesgos con los requisitos de la HIPAA a través de su certificación SOC 2 Type II.
¿Dónde se alojan los datos de los clientes de Lokalise?
¿Dónde se alojan los datos de los clientes de Lokalise?
Lokalise procesa y almacena los datos de los clientes en la infraestructura de Amazon Web Services en regiones de la UE. Los centros de datos de AWS que utiliza Lokalise cuentan con la certificación ISO 27001. Los datos de los clientes no se almacenan fuera de las regiones de la UE.
¿Lokalise admite el inicio de sesión único y SAML?
¿Lokalise admite el inicio de sesión único y SAML?
Sí. Lokalise admite el inicio de sesión único basado en SAML 2.0 para equipos empresariales. El SSO es configurable con el proveedor de identidad actual de la empresa, lo que permite una gestión centralizada de la autenticación. El control de acceso basado en roles y la autenticación de dos factores también están disponibles.
¿Se puede utilizar Lokalise en el sector sanitario o en sectores regulados?
¿Se puede utilizar Lokalise en el sector sanitario o en sectores regulados?
Lokalise lo utilizan equipos de empresas del sector sanitario, farmacéutico y de servicios financieros. Su conformidad con SOC 2 Type II, la certificación ISO 27001, el control de acceso basado en roles (RBAC) y los registros de auditoría cumplen con los requisitos de seguridad para proveedores exigidos por los equipos de contratación de proveedores de sectores regulados. Ningún TMS basado en la nube puede obtener la certificación formal de la HIPAA. Lokalise alinea su programa con los requisitos de la HIPAA a través de SOC 2 Type II.
¿Cómo gestiona Lokalise internamente el acceso a los datos de los clientes?
¿Cómo gestiona Lokalise internamente el acceso a los datos de los clientes?
Lokalise limita el acceso interno a los datos de los clientes exclusivamente al personal autorizado de soporte y DevOps, y únicamente con fines de asistencia y resolución de problemas. Tras la rescisión del contrato, todos los datos de los clientes se eliminan automáticamente de los sistemas de Lokalise, salvo cuando la legislación vigente exija que se conserven.
¿Cuál es la política de retención de registros de auditoría de Lokalise?
¿Cuál es la política de retención de registros de auditoría de Lokalise?
Lokalise mantiene un registro de auditoría de aplicaciones detallado de todas las actividades del sistema. Los registros se pueden exportar a través de la interfaz de la aplicación. Los datos del registro de auditoría se conservan durante 12 meses. En el caso de proyectos o equipos eliminados, los datos de auditoría se borran transcurridos 30 días.
¿Tiene Lokalise un programa de divulgación de vulnerabilidades o de recompensas por detección de vulnerabilidades?
¿Tiene Lokalise un programa de divulgación de vulnerabilidades o de recompensas por detección de vulnerabilidades?
Sí. Lokalise gestiona un programa privado de recompensas por detección de vulnerabilidades a través de YesWeHack. Las vulnerabilidades de seguridad pueden notificarse a través de la política de divulgación de vulnerabilidades de Lokalise.
¿Te preocupa algún tema relacionado con la seguridad que te gustaría comentar con nosotros o deseas notificar una vulnerabilidad en los servicios de Lokalise? No dudes en ponerte en contacto con nosotros en hello@lokalise.com.
Casos prácticos

Entre bastidores de la localización con uno de los principales proveedores de salud digital de Europa
Más información Casos prácticosSoporte

Empresa
Seguir


Flujo de trabajo de localización para tus aplicaciones web y móviles, juegos y contenido digital.
©2017-2026
Todos los derechos reservados.